Identitäten und Anmeldung
Unzureichend geschützte Anmeldungen können unbefugte Zugriffe auf Geschäftsdaten ermöglichen. Wir prüfen MFA, Authentifizierungsmethoden, privilegierte Konten und Sicherheitsausnahmen.
Microsoft 365 Security Check für Unternehmen
Gewachsene Berechtigungen, Sicherheitsausnahmen und falsch konfigurierte Schutzfunktionen bleiben im Alltag häufig unbemerkt. Wir prüfen Ihre Microsoft-365-Umgebung strukturiert und zeigen Ihnen, welche Risiken relevant sind und welche Maßnahmen Sie zuerst angehen sollten.
Online · Unverbindlich · Kein Admin-Zugriff im Erstgespräch erforderlich
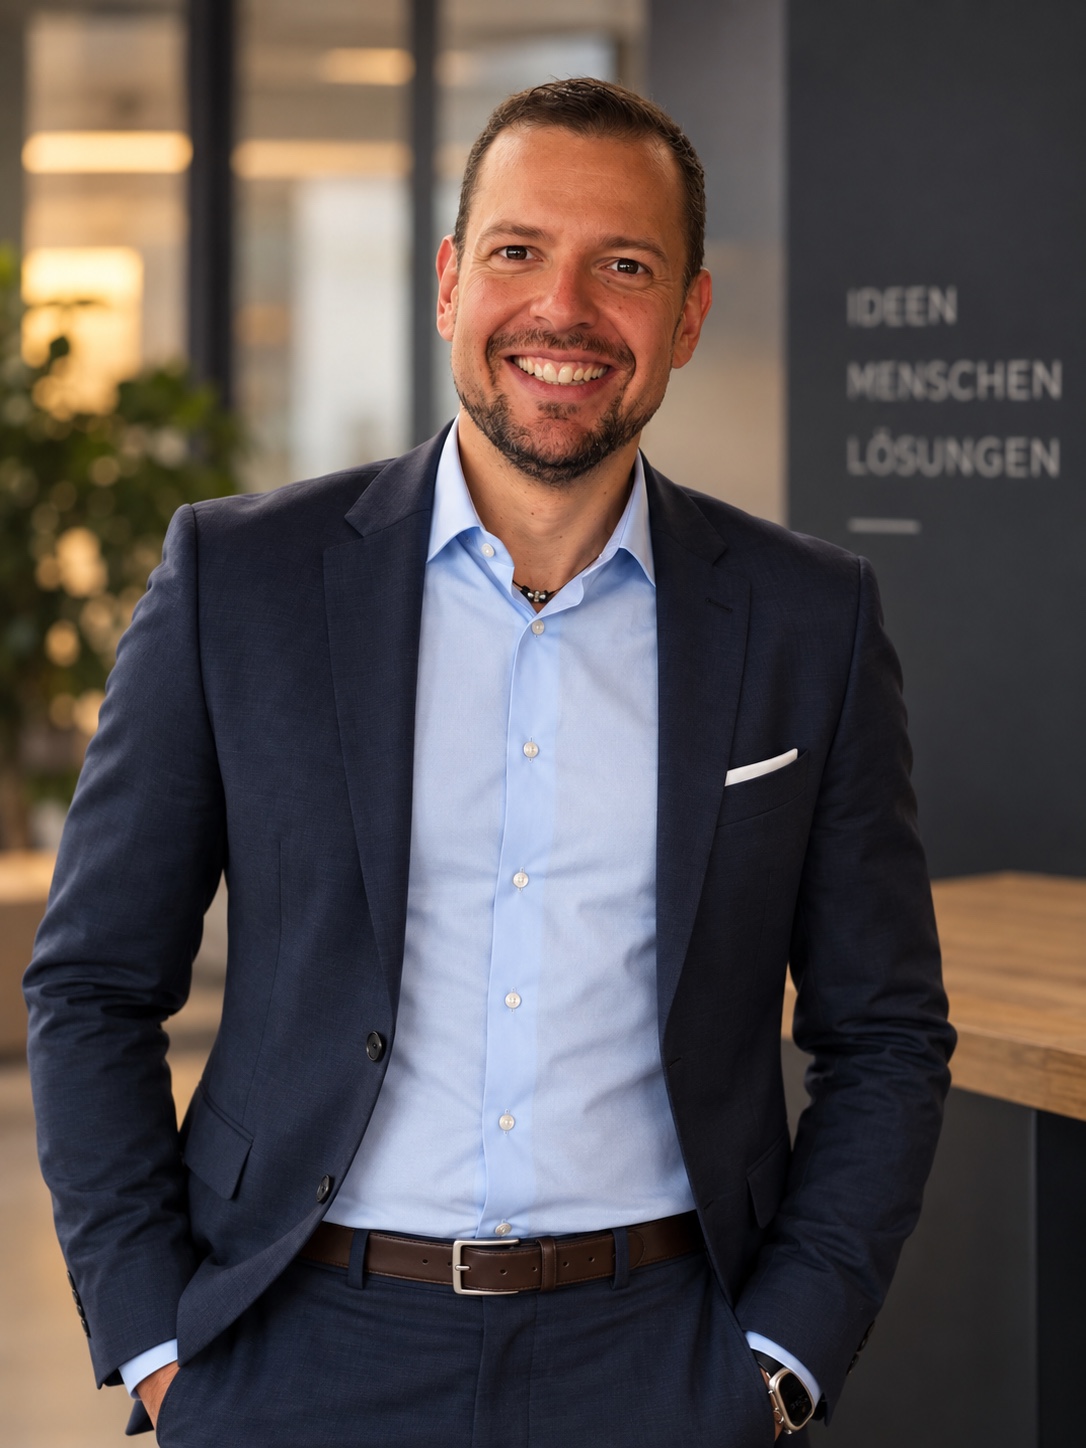
Frank Miller
Ihr persönlicher Ansprechpartner
MS-100: Microsoft 365 Identity and Services · MCSE Cloud Platform and Infrastructure (2018) · Sophos Partner
Qualifikationen und UnternehmensprofilKundenstorys
 Jugendstiftung Baden-Württemberg
 – moderne IT für flexibles und sicheres Arbeiten
 b-pi sec GmbH
Eine langjährige Partnerschaft für Microsoft 365 und moderne IT
Die Kundenstorys dokumentieren die jeweils beschriebene Zusammenarbeit – nicht automatisch die Beauftragung dieses Security Assessments.
Typische Risiken
Microsoft 365 bietet zahlreiche Schutzfunktionen. Doch mit jeder neuen Anwendung, Berechtigung und Ausnahme wächst die Komplexität. Nicht jede Abweichung ist kritisch – entscheidend ist, die wirklich relevanten Risiken zu erkennen.
Unzureichend geschützte Anmeldungen können unbefugte Zugriffe auf Geschäftsdaten ermöglichen. Wir prüfen MFA, Authentifizierungsmethoden, privilegierte Konten und Sicherheitsausnahmen.
Dauerhaft erhöhte Rechte vergrößern mögliche Schäden bei kompromittierten Konten. Wir bewerten Rollenverteilung, Notfallkonten und die Trennung von administrativen und alltäglichen Zugriffen.
Manipulierte E-Mails und Weiterleitungen können vertrauliche Informationen gefährden. Wir prüfen Exchange Online, E-Mail-Authentifizierung, Defender und relevante Anti-Phishing-Richtlinien.
Gewachsene Freigaben können Informationen länger als nötig zugänglich machen. Wir prüfen SharePoint, OneDrive und Teams, Gastzugriffe, externe Links und Berechtigungsstrukturen.
Ohne nachvollziehbare Protokolle bleiben Auffälligkeiten schwer einzuordnen. Wir prüfen relevante Audit-Logs, Sicherheitswarnungen und ausgewählte Kontrollmechanismen.
Die gute Nachricht:
Ihre IT kennt Ihre Umgebung. Wir ergänzen diese Erfahrung um einen strukturierten, unabhängigen Security-Blick – und übersetzen Feststellungen in konkrete nächste Schritte.
Ihr Ergebnis
Nachvollziehbare Feststellungen mit technischem Kontext – statt isolierter Warnmeldungen.
Einordnung nach Kritikalität und Handlungsbedarf, ergänzt um eine Management-Zusammenfassung.
Priorisierte Empfehlungen als Entscheidungsgrundlage für Umsetzung und Investitionen.
Gemeinsame Besprechung mit den verantwortlichen Personen. Ihre IT bleibt eingebunden.
Illustratives Beispiel
Illustratives Beispiel – kein echter Kundenbefund
Beispielrisiko: Hoch
Prüfumfang
Benutzer, Gäste, Enterprise Applications, App-Registrierungen und relevante App-Berechtigungen
Abdeckung, Methoden, phishingresistente Verfahren
Richtlinien, Ausnahmen, Risiko- und Gerätebedingungen
Rollenzuweisungen, PIM, Trennung von Adminkonten
Notfallzugänge, Absicherung und Überwachung
Weiterleitungen, Postfachregeln, Berechtigungen, Protokollierung, SPF/DKIM/DMARC
Anti-Phishing, Safe Links, Safe Attachments
Freigabeeinstellungen, externe Links, Websiteberechtigungen
Gastzugriff, externe Kommunikation, Team-Erstellung
Ausgangswert und realistische Verbesserungspotenziale
Audit-Log, Aufbewahrung, Warnrichtlinien
Verantwortlichkeiten, ausgewählte Compliance-Einstellungen und Lebenszyklus
Lizenzabhängigkeiten: Einige Schutzfunktionen wie Conditional Access, Privileged Identity Management oder erweiterte Defender-Funktionen setzen bestimmte Lizenzen voraus. Die tatsächliche Prüftiefe hängt vom vereinbarten Umfang und Ihren Lizenzen ab. Secure Score ist eine Orientierungshilfe, keine vollständige Sicherheitsbewertung.
Vorgehen
Wir besprechen Ihre Umgebung, Ihre Ziele und den möglichen Prüfumfang.
Sie erhalten ein Angebot mit definiertem Leistungsumfang und verbindlichem Festpreis.
Die erforderlichen Berechtigungen legen wir gemeinsam fest. Wo möglich, nutzen wir geeignete Leserollen.
Wir analysieren die vereinbarten Microsoft-365-Sicherheitsbereiche.
Sie erhalten eine priorisierte Auswertung und besprechen konkrete Empfehlungen mit uns.
Ihre IT setzt die Maßnahmen selbst um oder wir unterstützen beim Hardening und Wissenstransfer.
Sie behalten jederzeit die Kontrolle. Änderungen an Ihrer Umgebung erfolgen nur nach ausdrücklicher Abstimmung und Freigabe.
Leistungsstufen
Für Unternehmen, die wissen möchten, wo sie stehen.
Verbindlicher Festpreis nach kostenlosem Erstgespräch.
Security Check besprechenFür Unternehmen, die erkannte Risiken gezielt reduzieren möchten.
Verbindlicher Festpreis nach kostenlosem Erstgespräch.
Hardening anfragenFür Unternehmen, die ihre Sicherheitskonfiguration regelmäßig überprüfen möchten.
Verbindlicher Festpreis nach kostenlosem Erstgespräch.
Betreuung besprechenSie erhalten vor Beginn ein Angebot mit definiertem Umfang und Preis. Keine offene Stundenabrechnung ohne Vereinbarung.
Kostenloser 2-Stunden-Checkup beim Lizenzwechsel
Bei Lizenzumzug oder Lizenzneubestellung über uns erhalten Sie einen kostenlosen zweistündigen Security-Checkup mit Kurzbericht. Der Security Check auf dieser Seite ist davon getrennt – ein umfassenderes, separat beauftragtes Assessment. Zum Lizenzangebot
Verstehen Sie, welche technischen Risiken geschäftlich relevant sind und welche Investitionen Priorität haben. Management-Zusammenfassung und abgestimmtes Angebot schaffen eine Entscheidungsgrundlage.
Erhalten Sie eine unabhängige Zweitbewertung und konkrete Empfehlungen, die Ihre Administratoren nachvollziehen und selbst umsetzen können. Zugriff und Ergebnisworkshop werden gemeinsam geplant.
Nutzen Sie dokumentierte Feststellungen, Risikobewertungen und Maßnahmen als Grundlage für interne Sicherheits- und Governance-Prozesse – ohne pauschales Compliance-Versprechen.
Ihr Ansprechpartner
Frank Miller ist Inhaber der Frank Miller GmbH und berät Unternehmen seit vielen Jahren zu Microsoft 365, Netzwerken und IT-Sicherheit. Als Trainer schult er Administratoren und Mitarbeitende – deshalb sind unsere Berichte so geschrieben, dass Ihre IT sie direkt umsetzen kann.
Mehr über uns und unsere NachweiseMicrosoft-Zertifizierungen
MS-100 und MCSE Cloud Platform and Infrastructure (2018)
Sophos Partner
Netzwerk- und Endpoint-Sicherheit aus einer Hand
Kontrollierter Zugriff
Geeignete Leserollen, wo möglich; Änderungen nur nach Freigabe
Nachvollziehbare Berichte
Für IT und Geschäftsführung verständlich
FAQ
Wir prüfen die sicherheitsrelevanten Einstellungen Ihres Tenants: Entra ID, MFA und Conditional Access, privilegierte Rollen und Notfallkonten, Exchange Online, Microsoft Defender, SharePoint, OneDrive und Teams, externe Freigaben, Secure Score sowie Protokollierung und Governance. Der genaue Umfang wird vorab gemeinsam festgelegt.
Global-Admin-Zugriff ist nicht grundsätzlich erforderlich. Wir stimmen die benötigten Rollen vorab mit Ihnen ab und nutzen, soweit möglich, geeignete Leserollen. Sie können den Zugriff nach Abschluss entziehen. Änderungen erfolgen nur nach ausdrücklicher Freigabe.
Beim Lizenzumzug oder einer Lizenzneubestellung über uns erhalten Sie einen kostenlosen zweistündigen Security-Checkup mit Kurzbericht. Der Microsoft 365 Security Check auf dieser Seite ist ein separat beauftragtes, deutlich umfassenderes Assessment mit ausführlichem Bericht, Priorisierung und Ergebnisworkshop.
Ja, teilweise. Funktionen wie Conditional Access, Privileged Identity Management oder bestimmte Defender-Pläne setzen passende Lizenzen voraus, etwa Entra ID P1/P2 oder Microsoft 365 Business Premium bzw. E3/E5. Wir zeigen transparent, was mit Ihren vorhandenen Lizenzen möglich ist und wo eine Erweiterung sinnvoll sein kann.
Nein, das kann eine technische Prüfung allein nicht leisten. Der Bericht dokumentiert technische Risiken und Maßnahmen und kann Ihre Informationssicherheits- und Datenschutzverantwortlichen unterstützen. Eine rechtliche Bewertung ersetzt er nicht.
Der Preis richtet sich nach Größe, Komplexität und vereinbartem Umfang. Nach dem kostenlosen Erstgespräch erhalten Sie ein verbindliches Festpreisangebot mit definierten Leistungen. Keine offene Stundenabrechnung ohne Vereinbarung.
Auf Wunsch ja. Im Security Hardening setzen wir die priorisierten Maßnahmen gemeinsam mit Ihrer IT um – schrittweise und abgestimmt; mögliche Auswirkungen auf den Betrieb planen wir gemeinsam. Alternativ setzt Ihre IT die Empfehlungen selbst um; dafür ist der Bericht entsprechend konkret aufgebaut.
Absolute Sicherheit gibt es nicht. Ziel ist, die relevanten Risiken sichtbar zu machen, sie nach Wirkung zu priorisieren und das Sicherheitsniveau nachvollziehbar zu erhöhen. Laufende Betreuung hilft, dieses Niveau auch bei neuen Microsoft-Funktionen zu halten.
Die Dauer hängt von Größe, Komplexität und vereinbarter Prüftiefe ab. Im Erstgespräch klären wir Umfang und Zeitplanung. Die Analyse ist keine pauschale Zusage für einen unterbrechungsfreien Betrieb: Zugriffe und mögliche betriebliche Auswirkungen stimmen wir vorher mit Ihrer IT ab.
MFA ist ein wichtiger Schutzmechanismus. Weitere Risiken können jedoch durch Administratorrollen, Anwendungen, Berechtigungen, Freigaben und Sicherheitsausnahmen entstehen.
Ja. Wir besprechen Ihre Ausgangssituation und den möglichen Umfang unverbindlich. Ein Auftrag für das kostenpflichtige Assessment entsteht erst nach gesonderter Vereinbarung.
Nein. Das Assessment bewertet die vereinbarten Sicherheitskonfigurationen. Es ist kein Penetrationstest und ersetzt weder Incident Response bei einem akuten Angriff noch eine umfassende Compliance-Prüfung.
Unverbindlich anfragen
Beschreiben Sie uns kurz Ihre Ausgangssituation. Wir melden uns persönlich und besprechen, ob und in welchem Umfang ein Security Check für Ihr Unternehmen sinnvoll ist.
Exklusive Firmenschulungen